Apa Itu DNSSEC? Cara Kerja dan Cara Mengaktifkannya
DNSSEC adalah rangkaian ekstensi keamanan yang menambahkan autentikasi asal data dan integritas data ke sistem DNS, sehingga jawaban yang Anda terima bisa dibuktikan berasal dari pemilik zona yang sah dan belum diubah di tengah jalan. DNSSEC tidak mengenkripsi kueri DNS Anda, dan itu memang bukan tujuannya.
Masalah Apa yang Dijawab DNSSEC?
Protokol DNS asli dirancang pada masa ketika keaslian jawaban belum dianggap masalah. Ketika komputer Anda bertanya alamat IP sebuah domain, ia menerima jawaban dan mempercayainya tanpa cara memverifikasi siapa yang sebenarnya menjawab. Untuk memahami alurnya lebih dulu, baca apa itu DNS.
Celah ini membuka dua serangan yang berkerabat. Pada DNS spoofing, penyerang menyusupkan jawaban palsu sebelum jawaban asli tiba, sehingga korban diarahkan ke server milik penyerang. Pada cache poisoning, jawaban palsu itu tersimpan di cache resolver, sehingga semua pengguna resolver tersebut ikut teracuni sampai catatan itu kedaluwarsa. Nama domain di bilah alamat tetap terlihat benar, hanya tujuannya yang berbeda.
DNSSEC menutup celah tersebut dengan tanda tangan digital. Dokumen pengantarnya menyatakan bahwa ekstensi ini menambahkan autentikasi asal data dan integritas data ke DNS (RFC 4033). Resolver yang mendukung DNSSEC bisa memeriksa tanda tangan itu dan menolak jawaban yang tidak lolos verifikasi, bukan sekadar mencurigainya.
Bagaimana Cara Kerja DNSSEC?
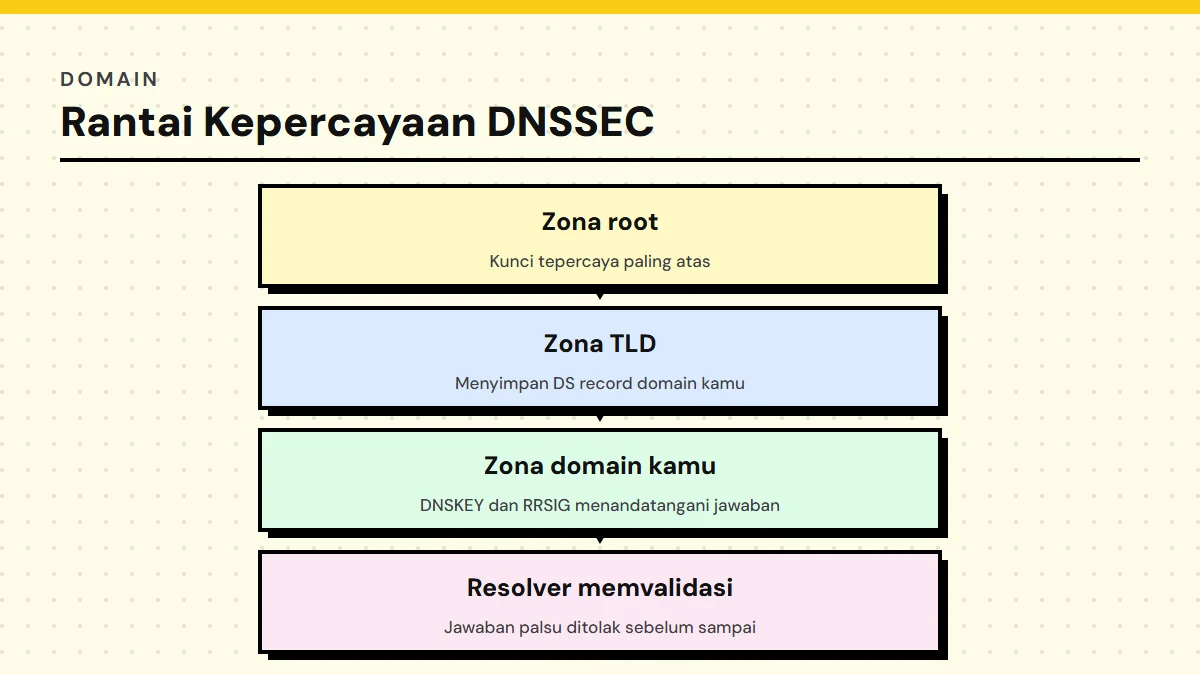
Prinsipnya bertingkat. Setiap kumpulan catatan dalam sebuah zona ditandatangani, kunci publik untuk memeriksa tanda tangan itu diterbitkan di zona yang sama, dan sidik jari kunci tersebut dititipkan ke zona induk. Rangkaian titipan inilah yang membentuk rantai kepercayaan.
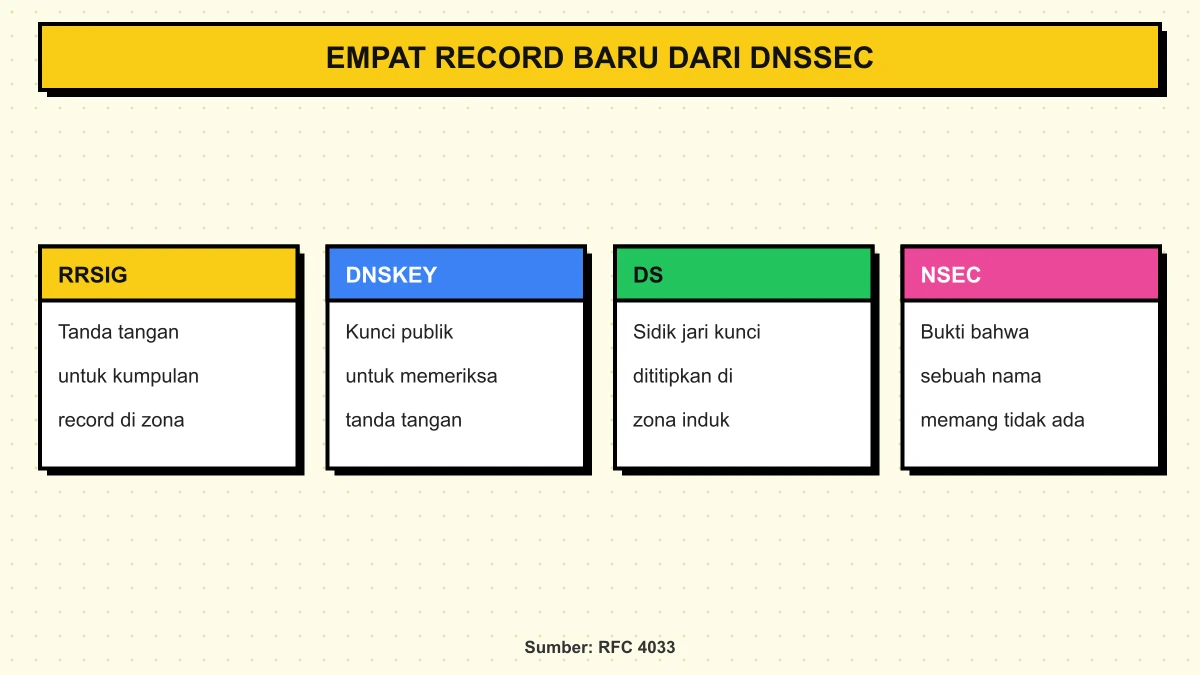
RFC 4033 menyebut DNSSEC memperkenalkan empat tipe catatan sumber daya baru: RRSIG untuk tanda tangan, DNSKEY untuk kunci publik, DS untuk penunjuk kunci di zona induk, dan NSEC untuk membuktikan bahwa suatu nama memang tidak ada. Ditambahkan juga dua bit baru pada header pesan DNS, yaitu Checking Disabled dan Authenticated Data. Karena catatan tambahan ini memperbesar ukuran pesan, DNSSEC mewajibkan dukungan EDNS0 dan bit DNSSEC OK agar resolver bisa menyatakan bahwa ia ingin menerima catatan DNSSEC.
Urutan pemeriksaan yang dilakukan resolver saat memvalidasi sebuah jawaban:
- Ambil catatan yang diminta beserta RRSIG yang menyertainya.
- Ambil DNSKEY zona itu, lalu periksa apakah RRSIG benar dibuat oleh kunci tersebut.
- Hitung sidik jari DNSKEY tadi, lalu bandingkan dengan DS record yang tersimpan di zona induk.
- Ulangi langkah dua dan tiga untuk zona induk, terus naik sampai zona root.
- Bandingkan kunci zona root dengan trust anchor yang sudah tertanam di resolver.
Kalau satu mata rantai saja gagal, resolver memperlakukan jawabannya sebagai bogus dan tidak menyerahkannya ke aplikasi. Rincian format setiap catatan ada di RFC 4034, sedangkan aturan pemrosesan dan validasinya ada di RFC 4035.
Record DNSSEC dan Fungsinya
Tabel ini yang paling sering dibutuhkan saat Anda berhadapan dengan panel DNS dan panel registrar sekaligus, karena keduanya memakai istilah yang berbeda untuk hal yang sama.
| Record | Fungsinya | Diterbitkan di | Anda perlu menyentuhnya? |
|---|---|---|---|
| RRSIG | Tanda tangan digital untuk satu kumpulan catatan | Zona domain Anda | Tidak, dibuat otomatis oleh penyedia DNS |
| DNSKEY | Kunci publik untuk memeriksa RRSIG di zona itu | Zona domain Anda | Tidak, tapi nilainya dipakai menurunkan DS |
| DS | Sidik jari DNSKEY yang dititipkan ke zona induk | Zona induk, lewat registrar | Ya, ini satu-satunya yang biasanya Anda salin sendiri |
| NSEC | Membuktikan bahwa suatu nama benar tidak ada di zona | Zona domain Anda | Tidak |
| NSEC3 | Versi NSEC dengan nama yang dihash, menyulitkan pendaftaran isi zona | Zona domain Anda | Tidak, sebagian penyedia memakainya sebagai bawaan |
| CDS dan CDNSKEY | Menyatakan DS yang diinginkan agar induk memperbaruinya otomatis | Zona domain Anda | Tidak, hanya jika registri mendukung otomasi |
NSEC3 lahir karena kelemahan yang diakui terbuka dalam RFC 4033: rantai NSEC memungkinkan pihak lain mendaftar seluruh nama dalam sebuah zona dengan menanyakan catatan NSEC secara berurutan. Solusinya berupa nama yang dihash, dijelaskan di RFC 5155. Sementara CDS dan CDNSKEY, yang dijelaskan di RFC 7344, dibuat agar pergantian kunci tidak selalu menuntut Anda menyalin DS secara manual.
Rantai Kepercayaan: Dari Root Sampai Domain Anda
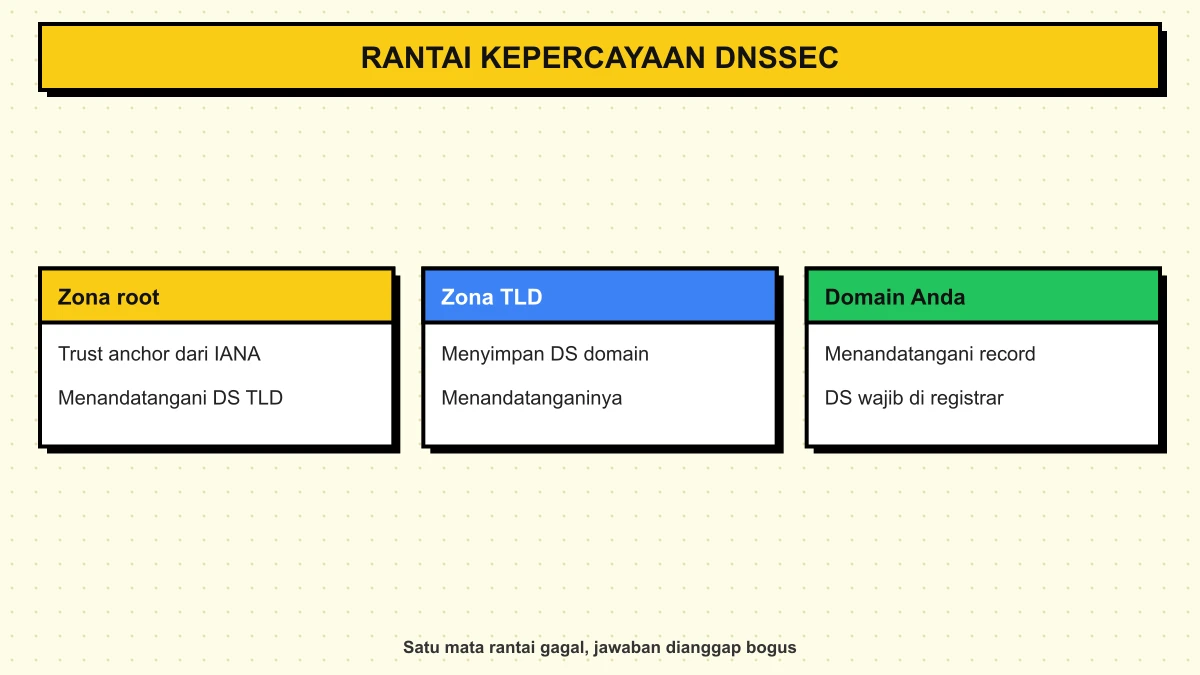
Yang membuat DNSSEC bekerja bukan tanda tangan itu sendiri, melainkan kesinambungan titipannya. Zona root menandatangani DS milik zona TLD, TLD menandatangani DS milik domain Anda, dan domain Anda menandatangani catatan-catatannya sendiri.
Titik awal rantainya adalah trust anchor zona root yang diterbitkan IANA, satu-satunya kunci yang perlu dipercaya resolver tanpa pembuktian lebih lanjut (IANA DNSSEC). ICANN menerbitkan penjelasan non-teknis tentang mengapa lapisan ini dianggap penting bagi infrastruktur internet (ICANN: DNSSEC, What Is It and Why Is It Important?).
Konsekuensi praktisnya sering mengejutkan pemilik domain: mengaktifkan DNSSEC hanya di panel DNS tidak membuat domain Anda terlindungi. Selama DS record belum ada di registrar, zona induk tidak menitipkan apa pun, rantainya putus, dan resolver memperlakukan domain Anda sebagai domain tanpa DNSSEC. Dua pihak harus bergerak, bukan satu.
Apa yang TIDAK Dilakukan DNSSEC
Bagian ini yang paling sering disalahpahami, dan salah paham di sini membuat orang merasa terlindungi dari hal yang sebenarnya tidak disentuh DNSSEC sama sekali.
RFC 4033 menyatakannya tanpa ambiguitas: ekstensi ini tidak menyediakan kerahasiaan, dan DNSSEC tidak dirancang untuk menyediakan kerahasiaan, daftar kendali akses, atau cara membedakan penanya. Dokumen yang sama juga menyebut bahwa DNSSEC tidak memberi perlindungan terhadap serangan penolakan layanan.
| Teknologi | Yang dilindungi | Yang tidak dilindungi | Lapisan |
|---|---|---|---|
| DNSSEC | Keaslian dan integritas jawaban DNS | Kerahasiaan kueri, ketersediaan layanan | Data DNS |
| DNS over HTTPS dan DNS over TLS | Kerahasiaan kueri di jalur ke resolver | Keaslian data zona itu sendiri | Transport ke resolver |
| HTTPS dan TLS | Kerahasiaan dan keaslian sesi ke situs web | Kebenaran alamat IP yang diberikan DNS | Sesi aplikasi |
DNS over TLS dijelaskan di RFC 7858 dan DNS over HTTPS di RFC 8484. Keduanya mengenkripsi perjalanan kueri antara perangkat Anda dan resolver, tapi tidak berkata apa pun soal apakah data di zona tujuan asli atau palsu. Karena itu DNSSEC dan DoH bersifat saling melengkapi, bukan saling menggantikan, dan memilih satu tidak menggugurkan kebutuhan akan yang lain.
Begitu pula dengan HTTPS. Sertifikat TLS mengamankan sesi setelah koneksi terbentuk, sedangkan DNSSEC bekerja sebelum itu, pada saat penentuan tujuan koneksi. Kalau Anda ingin memahami lapisan ini, lihat apa itu SSL dan perbedaan HTTP dan HTTPS. Praktik terbaik penerapan DNSSEC secara keseluruhan dirangkum dalam RFC 9364.
Cara Mengaktifkan DNSSEC di Registrar dan Penyedia DNS
Prosesnya selalu terdiri atas dua sisi. Sisi pertama menandatangani zona, sisi kedua menitipkan sidik jarinya ke induk. Dokumentasi Cloudflare menyusunnya persis dalam dua langkah bernomor: aktifkan DNSSEC di penyedia DNS, lalu tambahkan DS record ke registrar Anda (Cloudflare DNS docs: DNSSEC).
Urutan yang aman untuk dikerjakan:
- Pastikan penyedia DNS Anda mendukung penandatanganan zona. Kalau nameserver Anda tidak bisa menandatangani, tidak ada yang bisa dititipkan ke induk.
- Aktifkan DNSSEC di panel DNS. Penyedia akan membuat pasangan kunci dan menampilkan data DS atau DNSKEY untuk Anda salin.
- Catat nilainya dengan teliti. Yang dibutuhkan biasanya key tag, algoritma, tipe digest, dan digest itu sendiri.
- Masukkan DS record di panel registrar. Menu ini sering diberi nama DNSSEC, Secure DNS, atau Manage DS Records.
- Tunggu propagasi zona induk, lalu verifikasi hasilnya sebelum menganggap selesai.
Satu peringatan operasional yang sering menimbulkan gangguan: jangan pernah memindahkan penyedia DNS atau mengganti nameserver selagi DNSSEC aktif tanpa mematikannya lebih dulu atau memakai prosedur perpindahan khusus. Penyedia baru menandatangani zona dengan kunci baru, sementara DS di registrar masih menunjuk kunci lama, dan hasilnya domain Anda gagal validasi. Hal yang sama berlaku saat transfer domain.
Untuk domain .id, ketersediaan pengaturan DNSSEC bergantung pada registrar tempat Anda mendaftar, jadi periksa panel Anda atau tanyakan ke dukungan pelanggannya. Ekosistem .id sendiri aktif mendorong topik ini: PANDI menyelenggarakan Workshop DNS dan DNSSEC 2026 bersama ICANN pada 12-13 Februari 2026 dengan peserta dari kementerian, penegak hukum, dan registrar .id (siaran pers PANDI).
Cara Memverifikasi DNSSEC Sudah Benar-benar Aktif
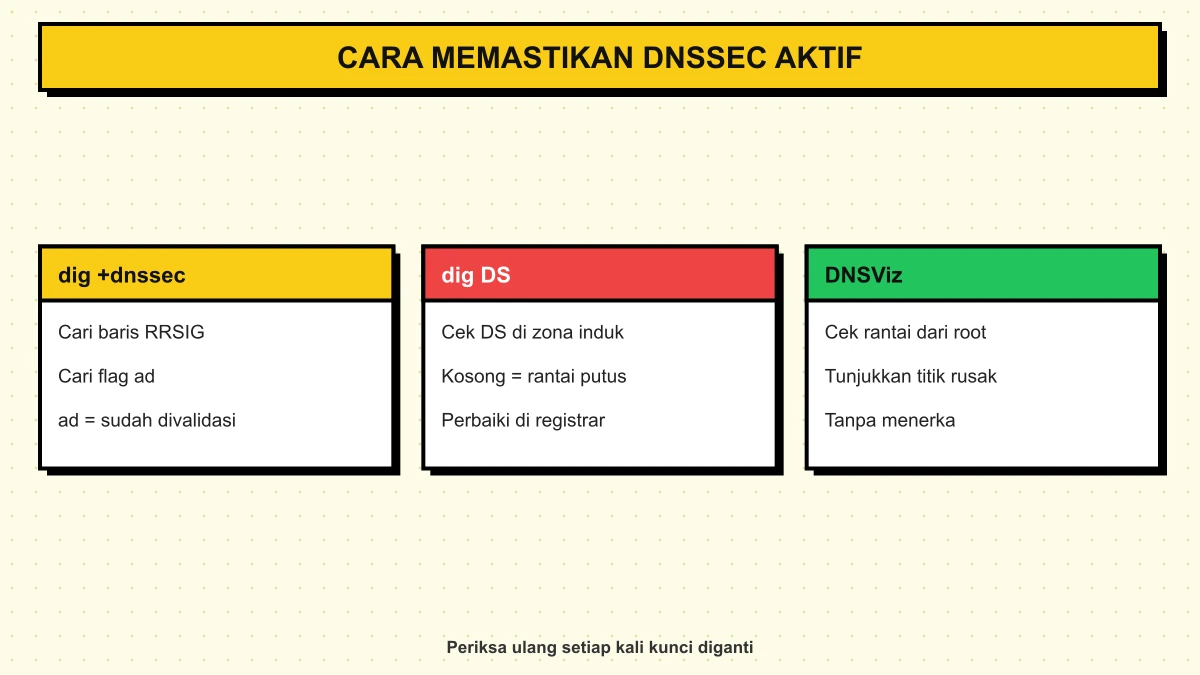
Tombol yang sudah menyala di panel bukan bukti. Yang membuktikan adalah jawaban yang dikembalikan resolver di internet. Ada tiga cara memeriksanya, dari yang paling cepat ke yang paling menyeluruh.
Pertama, lewat dig. Minta catatan DNSSEC disertakan lalu perhatikan keluarannya:
dig +dnssec namadomain.com
dig DS namadomain.com
dig DNSKEY namadomain.com
Pada perintah pertama, cari baris RRSIG di bagian jawaban dan penanda ad pada baris flags. Penanda itu adalah bit Authenticated Data, artinya resolver yang Anda pakai sudah memvalidasi jawaban tersebut. Kalau baris RRSIG ada tapi ad tidak muncul, biasanya resolver Anda memang tidak melakukan validasi, bukan zona Anda yang bermasalah.
Kedua, cek keberadaan DS di zona induk dengan perintah kedua. Balasan kosong berarti rantai Anda putus di registrar, sekalipun panel DNS sudah menunjukkan DNSSEC aktif. Ini penyebab kegagalan paling sering yang kami temui.
Ketiga, gunakan alat visual yang memeriksa seluruh rantai dari root sampai domain Anda, seperti DNSViz. Alat semacam ini menunjukkan tepat pada tingkat mana rantainya rusak dan mengapa, sehingga Anda tidak perlu menerka. Lakukan pemeriksaan ini sesudah setiap perubahan kunci, bukan hanya saat pemasangan pertama.
Risiko Salah Konfigurasi: Domain Bisa Ikut Hilang
Inilah alasan DNSSEC perlu diperlakukan dengan hati-hati. Pada DNS tanpa DNSSEC, kesalahan konfigurasi umumnya membuat catatan salah arah. Dengan DNSSEC, kesalahan bisa membuat domain Anda dianggap tidak sah, dan resolver yang memvalidasi akan menolak melayaninya sama sekali. Efeknya bukan situs lambat, melainkan situs tidak dapat dibuka.
| Kesalahan | Akibatnya | Cara menghindarinya |
|---|---|---|
| DS di registrar menunjuk kunci yang sudah diganti | Validasi gagal, domain tidak dapat diakses lewat resolver yang memvalidasi | Perbarui DS dulu, tunggu propagasi, baru pensiunkan kunci lama |
| Pindah penyedia DNS tanpa mematikan DNSSEC | Zona ditandatangani kunci baru sementara DS masih kunci lama | Matikan DNSSEC, tunggu masa cache DS habis, pindah, lalu aktifkan lagi |
| Salah menyalin digest atau key tag | Rantai kepercayaan tidak pernah terbentuk | Salin tempel, jangan mengetik ulang, lalu verifikasi dengan DNSViz |
| Tanda tangan kedaluwarsa karena penandatanganan otomatis mati | Domain mendadak gagal validasi tanpa ada perubahan apa pun | Pakai penyedia yang mengelola siklus kunci otomatis dan pantau berkala |
Yang membuat kegagalan ini terasa membingungkan adalah sifatnya yang tidak seragam. Pengguna di belakang resolver yang memvalidasi kehilangan akses total, sedangkan pengguna di belakang resolver yang tidak memvalidasi tetap bisa membuka situs Anda dengan normal. Laporan yang masuk pun terdengar bertentangan, dan tim sering mengejar penyebab yang salah karena situsnya jelas terbuka dari komputer mereka sendiri.
Seberapa Luas DNSSEC Sudah Dipakai?
Angka yang paling bisa diperiksa datang dari pengukuran APNIC Labs, yang memperkirakan porsi pengguna internet yang berada di belakang resolver dengan kemampuan validasi DNSSEC. Pada data 6 September 2026, angka validasi global tercatat 38,93 persen, sedangkan untuk Indonesia 42,69 persen (sumber: APNIC Labs, dunia dan APNIC Labs, Indonesia).
Dua hal perlu digarisbawahi dalam membaca angka itu. Pertama, yang diukur adalah sisi resolver, bukan berapa banyak domain yang sudah ditandatangani. Kedua, angka Indonesia berada di atas rata-rata dunia, artinya kesalahan konfigurasi DNSSEC pada domain Indonesia berpeluang lebih besar berdampak nyata ke pengunjung lokal Anda dibanding rata-rata global.
Kesimpulan praktisnya bukan "jangan pakai DNSSEC", melainkan "pakai, tapi jangan setengah jalan". Manfaatnya nyata untuk sebagian besar pengunjung Anda, dan begitu pula risiko salah konfigurasinya.
Kesimpulan
DNSSEC menjawab satu masalah dengan tuntas: memastikan jawaban DNS yang diterima memang berasal dari pemilik zona dan tidak diubah di tengah jalan. Mekanismenya bertumpu pada RRSIG, DNSKEY, dan DS record yang menyusun rantai kepercayaan dari zona root turun sampai domain Anda.
Yang perlu diingat: DNSSEC bukan enkripsi, bukan pengganti HTTPS, dan tidak menggantikan DoH atau DoT. Ketiganya bekerja di lapisan berbeda dan sebaiknya dipakai bersamaan. Aktifkan di penyedia DNS, titipkan DS di registrar, verifikasi dengan dig dan DNSViz, lalu jangan pindah penyedia DNS tanpa mematikannya lebih dulu.
Mau mengelola domain dan DNS di satu tempat supaya perubahan seperti ini lebih mudah dilacak? Lihat layanan di halaman domain HostingEkspres, periksa data pendaftaran lewat alat WHOIS, atau pelajari dulu dasar penataan catatan di panduan setup DNS records.
Pertanyaan Umum (FAQ)
Apakah DNSSEC mengenkripsi kueri DNS saya?
Tidak. RFC 4033 menyatakan secara eksplisit bahwa ekstensi ini tidak menyediakan kerahasiaan dan tidak dirancang untuk itu. DNSSEC hanya membuktikan bahwa jawaban DNS asli dan belum diubah. Untuk menyembunyikan isi kueri di jalur ke resolver, yang Anda butuhkan adalah DNS over TLS atau DNS over HTTPS.
Apakah DNSSEC menggantikan sertifikat SSL atau HTTPS?
Tidak. Keduanya bekerja pada lapisan berbeda. DNSSEC memastikan alamat tujuan yang diberikan DNS benar, sedangkan HTTPS mengamankan sesi setelah koneksi ke alamat itu terbentuk. Situs tetap wajib memakai sertifikat TLS meski DNSSEC sudah aktif, dan sebaliknya HTTPS tidak melindungi Anda dari jawaban DNS palsu.
Apa itu DS record dan mengapa harus dipasang di registrar?
DS record adalah sidik jari kunci publik zona Anda yang dititipkan ke zona induk. Fungsinya memberi tahu induk kunci mana yang sah untuk domain Anda. Tanpa DS di registrar, rantai kepercayaan tidak pernah terbentuk, sehingga resolver memperlakukan domain Anda sebagai domain tanpa DNSSEC meski panel DNS sudah menyala.
Bagaimana cara memeriksa DNSSEC domain saya sudah aktif?
Jalankan dig +dnssec pada domain Anda dan cari baris RRSIG serta penanda ad pada baris flags. Lanjutkan dengan dig DS untuk memastikan sidik jari kunci sudah ada di zona induk. Untuk pemeriksaan menyeluruh dari root sampai domain Anda, gunakan alat visual seperti DNSViz yang menunjukkan tepat di mana rantainya rusak.
Apa yang terjadi kalau DNSSEC salah konfigurasi?
Resolver yang melakukan validasi akan menolak jawaban dari domain Anda, sehingga situs tidak dapat dibuka sama sekali oleh penggunanya. Pengguna di belakang resolver yang tidak memvalidasi tetap bisa mengakses normal, jadi laporan yang masuk terdengar bertentangan dan penyebabnya sering terlambat ditemukan.
Apakah domain .id bisa memakai DNSSEC?
Ketersediaan pengaturannya bergantung pada registrar tempat Anda mendaftar, jadi periksa panel Anda atau tanyakan ke dukungan pelanggan. Ekosistem .id sendiri aktif mendorong topik ini, terlihat dari Workshop DNS dan DNSSEC yang diselenggarakan PANDI bersama ICANN pada Februari 2026 dengan peserta dari kementerian, penegak hukum, dan registrar .id.
Record apa saja yang ditambahkan DNSSEC?
Menurut RFC 4033, DNSSEC memperkenalkan empat tipe record: RRSIG untuk tanda tangan, DNSKEY untuk kunci publik, DS sebagai penunjuk kunci di zona induk, dan NSEC untuk membuktikan bahwa suatu nama memang tidak ada.
Artikel Terkait
Apa Itu DNS? Panduan Lengkap untuk Pemula di HostingEkspres
Pelajari apa itu DNS, bagaimana cara kerjanya, jenis-jenis record, dan pentingnya bagi website Anda. Optimalkan kecepatan dan keamanan dengan memahami sistem nama domain.
Baca Selengkapnya→
Cara Setup DNS Records: A, CNAME, MX, TXT Lengkap untuk Pemula
Panduan cara mengatur DNS records: A record, CNAME, MX record, TXT (SPF/DKIM), NS record. Termasuk cara pointing domain dan troubleshooting DNS.
Baca Selengkapnya→
Apa Itu Nameserver? Panduan Lengkap untuk Pemula Website
Pahami apa itu nameserver dan perannya yang krusial dalam menghubungkan domain ke hosting Anda. Pelajari cara kerjanya, jenis-jenis, dan cara mengaturnya agar website Anda dapat diakses. Temukan solusi hosting terbaik di HostingEkspres.
Baca Selengkapnya→Butuh Hosting untuk Website Anda?
Dapatkan hosting cepat, aman, dan terpercaya dengan harga terjangkau. Gratis domain, SSL, dan support 24/7.
Jangan Ketinggalan Promo!
Subscribe newsletter kami dan dapatkan diskon hingga 50% untuk pembelian pertama kamu.
Gratis, tanpa spam. Dengan subscribe, kamu setuju menerima email tips dari Hosting Ekspres. Bisa berhenti kapan saja.