VPS untuk VPN Pribadi: Panduan Memilih dan Batasannya
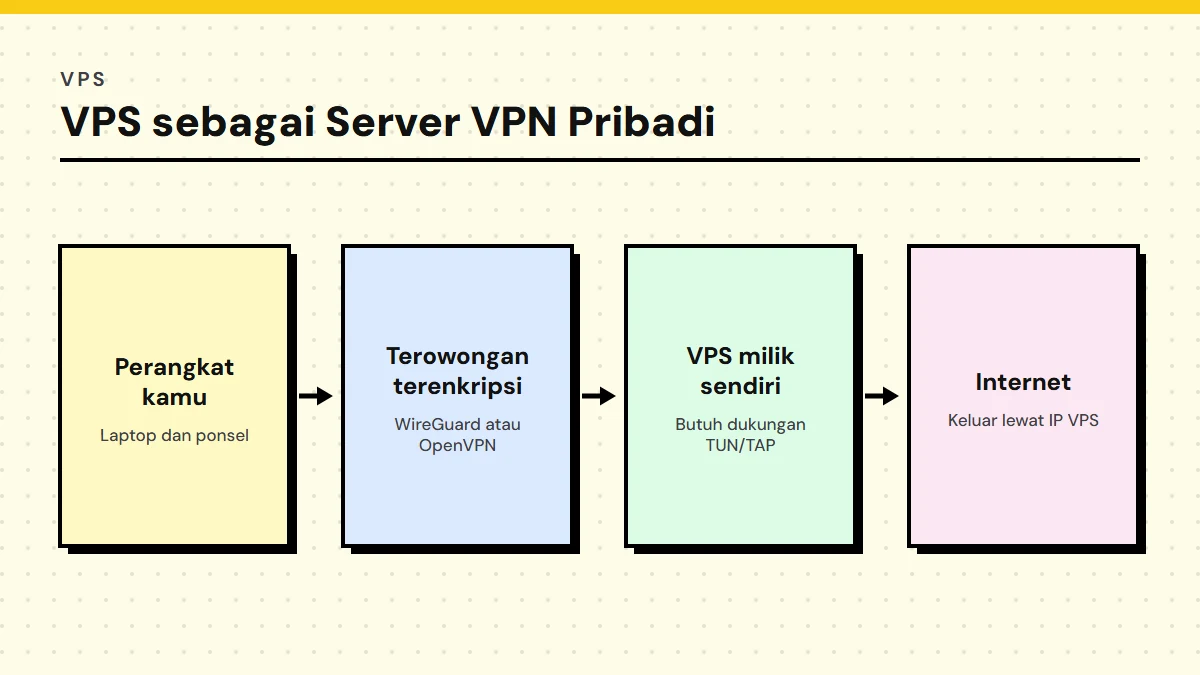
VPS untuk VPN pribadi adalah server virtual yang Anda sewa sendiri lalu Anda pasangi perangkat lunak VPN, sehingga seluruh terowongan terenkripsi berjalan di infrastruktur yang Anda kendalikan. Berbeda dari langganan VPN komersial, Anda yang menentukan lokasi server, protokol yang dipakai, kebijakan log, dan siapa saja yang boleh terhubung ke jaringan itu.
Apa Itu VPN Pribadi di VPS?
Secara teknis, VPN pribadi adalah satu proses server yang mendengarkan di sebuah port pada VPS Anda, memverifikasi identitas klien lewat kunci kriptografi, lalu meneruskan paket IP milik klien keluar melalui koneksi internet server tersebut. Perangkat Anda tidak lagi terlihat langsung oleh situs tujuan, yang terlihat adalah alamat IP VPS.
Perbedaan mendasarnya dengan VPN komersial ada pada kepemilikan. Pada layanan berlangganan, Anda menyewa akses ke kolam server bersama milik penyedia. Pada VPN pribadi, Anda menyewa mesinnya, memasang sendiri perangkat lunaknya, dan menanggung sendiri pemeliharaannya. Kendali penuh datang bersama tanggung jawab penuh.
WireGuard, salah satu implementasi paling populer, menggambarkan dirinya sebagai VPN yang membungkus paket IP di atas UDP: Anda menambahkan antarmuka jaringan baru, mengisinya dengan kunci privat Anda dan kunci publik para peer, lalu paket bisa dikirim melewati antarmuka itu (dokumentasi WireGuard). Modelnya mirip bertukar kunci SSH, bukan mengelola sesi login.
Mengapa Orang Membangun VPN Sendiri di VPS?
Ada tiga alasan yang benar-benar bertahan setelah diuji pemakaian harian, dan semuanya bersifat operasional, bukan soal privasi absolut.
1. Kendali atas kebijakan log
Pada VPN komersial, klaim "no log" hanya bisa Anda percayai, tidak bisa Anda periksa. Di VPS sendiri, Anda yang menulis konfigurasi logging-nya, Anda yang menentukan berapa lama log disimpan, dan Anda yang bisa memverifikasinya lewat berkas konfigurasi. Bedanya bukan tingkat privasi yang lebih tinggi, melainkan pemindahan kepercayaan dari pihak ketiga ke diri sendiri.
2. Bandwidth yang tidak dibagi
Ini keuntungan paling terasa sehari-hari. Server VPN komersial gratis atau murah biasanya menampung ratusan sampai ribuan sesi pada satu alamat IP, jadi kecepatan naik turun mengikuti beban. VPS Anda hanya melayani Anda dan orang yang Anda izinkan, sehingga throughput jauh lebih dapat diprediksi. Kalau ingin memantau bebannya, lihat panduan cara monitoring server.
3. Alamat IP tetap yang bisa didaftarkan
Banyak sistem internal, panel admin, database terkelola, dan dasbor pihak ketiga membatasi akses berdasarkan daftar izin alamat IP. Dengan VPN pribadi, seluruh tim bisa keluar lewat satu IP tetap milik VPS Anda, sehingga daftar izin itu cukup memuat satu baris. Untuk kebutuhan ini VPN pribadi bukan sekadar alternatif, tapi memang jawabannya.
Dari pengalaman tim kami mengelola beberapa VPS klien, kasus nomor tiga inilah yang paling sering menjadi alasan sebenarnya. Orang datang bertanya soal privasi, tapi masalah yang mereka pecahkan ternyata akses ke phpMyAdmin atau panel hosting yang dibatasi per IP.
Spesifikasi VPS yang Benar-benar Dibutuhkan
Yang sering terlewat: orang membeli VPS dengan RAM besar untuk VPN, padahal yang menjadi penghambat justru kapasitas jaringan. VPN bukan aplikasi yang menyimpan banyak keadaan di memori. Ia menerima paket, mendekripsi, meneruskan, lalu melupakannya.
Dokumentasi WireGuard menyebut dirinya cocok dijalankan pada perangkat embedded kecil seperti ponsel maupun router backbone yang penuh beban sekaligus, karena implementasinya sengaja dibuat ramping dan berada di dalam kernel Linux (wireguard.com). Itu sebabnya paket VPS entry level umumnya sudah memadai untuk pemakaian pribadi atau tim kecil.
| Komponen | Perannya di VPN | Seberapa krusial | Catatan praktis |
|---|---|---|---|
| Bandwidth / kuota transfer | Setiap byte yang Anda unduh lewat tunnel dihitung dua kali di VPS (masuk lalu keluar) | Paling krusial | Faktor pembatas nomor satu. Periksa kuota bulanan dan kebijakan setelah kuota habis |
| Kecepatan port jaringan | Menentukan langit-langit throughput tunnel | Sangat krusial | Port 1 Gbps jauh lebih menentukan daripada tambahan RAM |
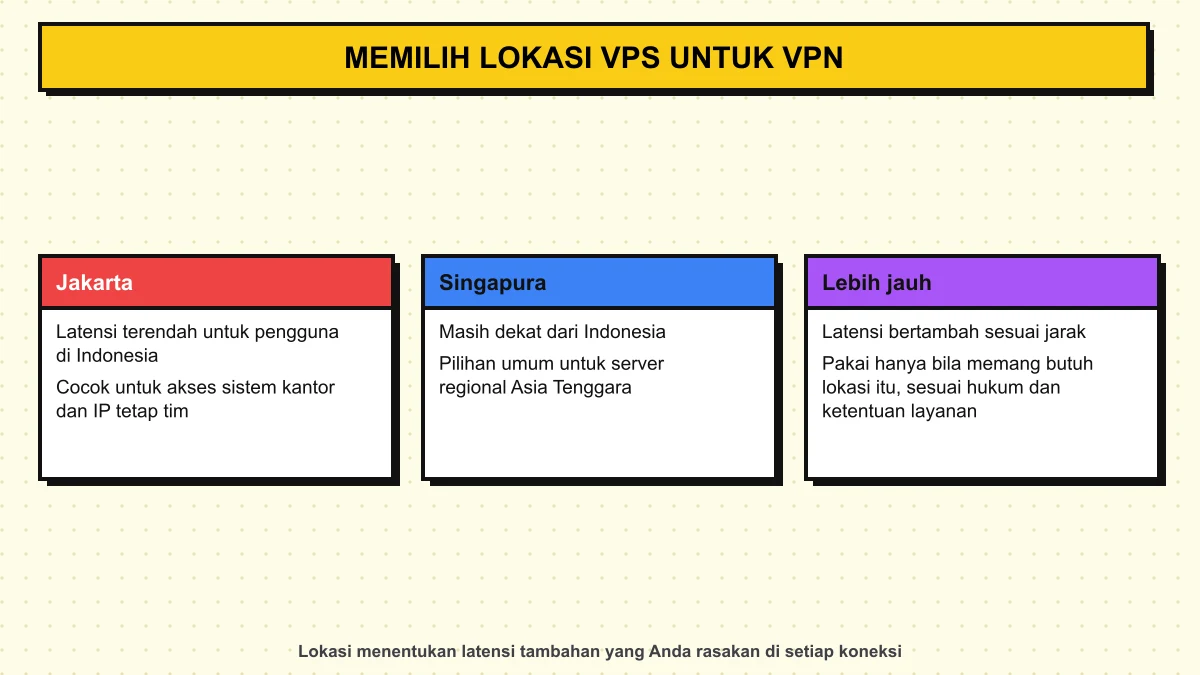
| Lokasi datacenter | Menentukan latensi tambahan yang Anda rasakan | Sangat krusial | Untuk pengguna Indonesia, Jakarta atau Singapura terasa paling wajar |
| CPU | Melakukan enkripsi dan dekripsi paket | Menengah | ChaCha20-Poly1305 cepat di CPU umum tanpa akselerasi khusus |
| RAM | Menyimpan tabel peer dan keadaan koneksi | Rendah | Paket termurah biasanya cukup untuk belasan peer |
| Storage | Menyimpan sistem operasi, konfigurasi, dan log | Rendah | Yang penting SSD supaya sistem responsif, bukan kapasitasnya |
Soal beban CPU, halaman Performance WireGuard memuat pengukuran throughput di mana WireGuard mencapai 1011 Mbps tanpa membuat CPU jenuh, sementara OpenVPN berhenti di 258 Mbps dengan CPU sudah habis terpakai. Halaman itu sendiri memberi peringatan bahwa angkanya sudah tua dan pengujiannya tidak dilakukan secara ketat, jadi bacalah sebagai indikasi arah, bukan patokan pasti. Arahnya jelas: pilihan protokol memengaruhi kebutuhan CPU lebih besar daripada selisih spesifikasi antar paket VPS.
Dari semua komponen di tabel, lokasi adalah satu-satunya yang tidak bisa diperbaiki dengan menaikkan paket. Setiap koneksi yang Anda buka akan berjalan ke data center itu dulu sebelum menuju situs tujuan, jadi jarak tambahan terasa di setiap halaman yang dimuat. Untuk pemakaian sehari-hari dari Indonesia, pilih lokasi terdekat dan pakai lokasi jauh hanya bila memang ada kebutuhan yang sah.
Syarat Teknis: TUN/TAP dan Tipe Virtualisasi
Sebelum membeli, pastikan VPS Anda bisa membuat antarmuka jaringan virtual. Ini syarat mutlak yang sering baru ketahuan setelah pembayaran.
OpenVPN dirancang bekerja dengan antarmuka jaringan virtual TUN/TAP dan membutuhkan dukungan modul tun di kernel (Arch Wiki OpenVPN). Antarmuka TUN sendiri adalah fasilitas kernel Linux yang memungkinkan program di ruang pengguna mengirim dan menerima paket IP seolah dari perangkat jaringan sungguhan (dokumentasi kernel Linux).
Di sinilah tipe virtualisasi jadi penting. VPS berbasis virtualisasi penuh seperti KVM menjalankan kernel sendiri, jadi modul TUN bisa Anda muat sendiri. VPS berbasis kontainer seperti OpenVZ berbagi kernel dengan host, sehingga /dev/net/tun hanya tersedia kalau penyedia mengaktifkannya untuk kontainer Anda. Karena itu banyak paket OpenVZ murah tidak bisa dipakai untuk VPN tanpa meminta bantuan penyedia lebih dulu. Perbedaan kedua teknologi ini dibahas lebih dalam di VPS KVM vs OpenVZ.
Cara memeriksanya setelah VPS aktif hanya butuh satu perintah:
ls -l /dev/net/tun
Kalau berkasnya ada, Anda siap lanjut. Kalau balasannya "No such file or directory", coba muat modulnya dengan sudo modprobe tun. Kalau perintah itu pun gagal karena keterbatasan kontainer, ajukan tiket ke penyedia atau pindah ke paket KVM. Untuk perbandingan tipe layanan, lihat perbedaan shared hosting dan VPS.
Catatan tambahan: WireGuard di Linux berjalan sebagai modul kernel dan sudah menyatu di kernel arus utama, sehingga pengguna kernel di bawah 5.6 perlu paket modul tambahan (halaman instalasi WireGuard). Implementasi ruang pengguna seperti wireguard-go tetap tersedia dan memakai antarmuka TUN, jadi syarat TUN tetap relevan untuk kedua protokol.
Memilih Protokol: WireGuard, OpenVPN, atau IPsec
Tiga keluarga protokol ini yang layak dipertimbangkan untuk VPN pribadi. Perbedaannya bukan soal mana yang paling aman, melainkan soal bobot implementasi dan kompatibilitas perangkat.
| Aspek | WireGuard | OpenVPN | IPsec / IKEv2 |
|---|---|---|---|
| Transport | UDP saja | UDP atau TCP | UDP (IKE dan ESP) |
| Kriptografi | Noise, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF | Rangkaian cipher lewat OpenSSL, dapat dikonfigurasi | Rangkaian cipher IKEv2, dapat dikonfigurasi |
| Tempat berjalan | Modul kernel Linux, ada juga versi ruang pengguna | Ruang pengguna dengan antarmuka TUN/TAP | Kernel untuk ESP, daemon di ruang pengguna untuk IKE |
| Kerumitan konfigurasi | Paling ringkas, cukup tukar kunci publik | Menengah, perlu infrastruktur sertifikat | Paling rumit, banyak parameter negosiasi |
| Dukungan bawaan perangkat | Perlu aplikasi klien | Perlu aplikasi klien | Sering sudah tersedia di pengaturan bawaan sistem |
| Catatan penting | Tidak mendukung mode TCP dan tidak menyamarkan trafik | Paling matang dan paling banyak dokumentasinya | Kuat untuk site to site antar kantor |
WireGuard menyebut secara terbuka di halaman Known Limitations bahwa ia tidak berfokus pada penyamaran trafik dan secara sengaja tidak mendukung penerowongan lewat TCP, karena TCP di dalam TCP berkinerja buruk. Ini bukan cacat, melainkan pembatasan cakupan yang dinyatakan penulisnya sendiri.
Untuk OpenVPN, rujukan utamanya adalah HOWTO resmi komunitas OpenVPN. Untuk IPsec di Linux, implementasi yang paling banyak dipakai adalah strongSwan dengan dokumentasi resminya. Rekomendasi praktis kami: mulai dari WireGuard kalau semua perangkat Anda bisa memasang aplikasinya, dan pilih IPsec kalau Anda butuh dukungan bawaan sistem operasi tanpa memasang apa pun.
Berapa Biaya VPN Pribadi Dibanding Langganan Komersial?
Perbandingan biaya ini sering disederhanakan menjadi "sewa VPS lebih murah", padahal komponennya tidak setara. Satu sisi menjual perangkat keras, sisi lain menjual layanan siap pakai.
| Komponen biaya | VPN pribadi di VPS | Langganan VPN komersial |
|---|---|---|
| Biaya langsung | Sewa VPS bulanan, lihat daftar paket VPS kami | Tarif tetap per bulan, contohnya Mullvad memasang satu tarif rata EUR 5 per bulan termasuk pajak |
| Jumlah lokasi keluar | Satu lokasi per VPS yang Anda sewa | Puluhan sampai ratusan lokasi termasuk dalam satu langganan |
| Waktu pemasangan | Ditanggung Anda, sekali di awal | Nol, cukup pasang aplikasinya |
| Pemeliharaan berkelanjutan | Pembaruan keamanan, rotasi kunci, pemantauan jadi tugas Anda | Ditanggung penyedia |
| Batas pemakaian | Dibatasi kuota transfer paket VPS | Umumnya tanpa batas kuota |
| Sifat alamat IP | Tetap dan hanya dipakai Anda | Berbagi dengan banyak pengguna lain |
Angka EUR 5 per bulan di atas diambil dari halaman harga resmi Mullvad yang diperiksa pada 9 September 2026. Kami memakai contoh yang tarifnya rata karena paling mudah diperbandingkan; banyak penyedia lain memasang harga bertingkat menurut durasi kontrak sehingga sulit dijadikan patokan tunggal.
Kesimpulan jujurnya: kalau kebutuhan Anda adalah banyak lokasi keluar dan nol pemeliharaan, langganan komersial lebih murah secara total. Kalau kebutuhan Anda adalah satu IP tetap, kendali konfigurasi, dan bandwidth yang tidak dibagi, VPS lebih tepat guna. Keduanya bisa berjalan berdampingan tanpa masalah.
Batasan Jujur VPN Pribadi
Bagian ini paling sering dilewati artikel lain, padahal paling menentukan apakah VPN pribadi memang jawaban untuk kebutuhan Anda.
VPN pribadi di VPS memberi Anda kendali penuh atas kebijakan log, kapasitas bandwidth yang tidak dibagi dengan ribuan pengguna lain, dan alamat IP tetap yang bisa Anda daftarkan ke daftar izin sistem internal. Yang tidak diberikannya adalah anonimitas, karena alamat IP server itu praktis hanya dipakai oleh Anda sendiri.
Justru di situ paradoksnya. Pada VPN komersial, trafik Anda bercampur dengan ratusan pengguna lain di satu IP, sehingga sulit dipisahkan. Pada VPS pribadi, satu IP identik dengan satu penyewa yang tercatat di sistem penagihan penyedia. Untuk keperluan penyamaran identitas, VPN pribadi berjalan berlawanan arah dengan tujuannya.
Batasan lain yang perlu diketahui:
- Keamanan berpindah ke Anda. Server yang tidak diperbarui menjadi titik masuk baru ke seluruh perangkat yang tersambung. Ikuti dulu langkah dasar di panduan mengamankan aset online sebelum membuka port apa pun.
- Reputasi IP datacenter. Alamat IP milik datacenter kadang mendapat perlakuan berbeda dari alamat IP rumahan, misalnya lebih sering diminta verifikasi tambahan.
- Titik kegagalan tunggal. Kalau VPS mati, seluruh koneksi ikut mati. Layanan komersial punya banyak server pengganti.
- DNS bisa membocorkan konteks. Kalau resolver DNS tidak diarahkan lewat tunnel, kueri nama tetap keluar di luar terowongan. Pahami dasarnya di apa itu DNS.
Langkah Praktis Menyiapkan VPS untuk VPN
Urutan ini yang kami pakai supaya tidak ada langkah keamanan yang tertinggal di belakang.
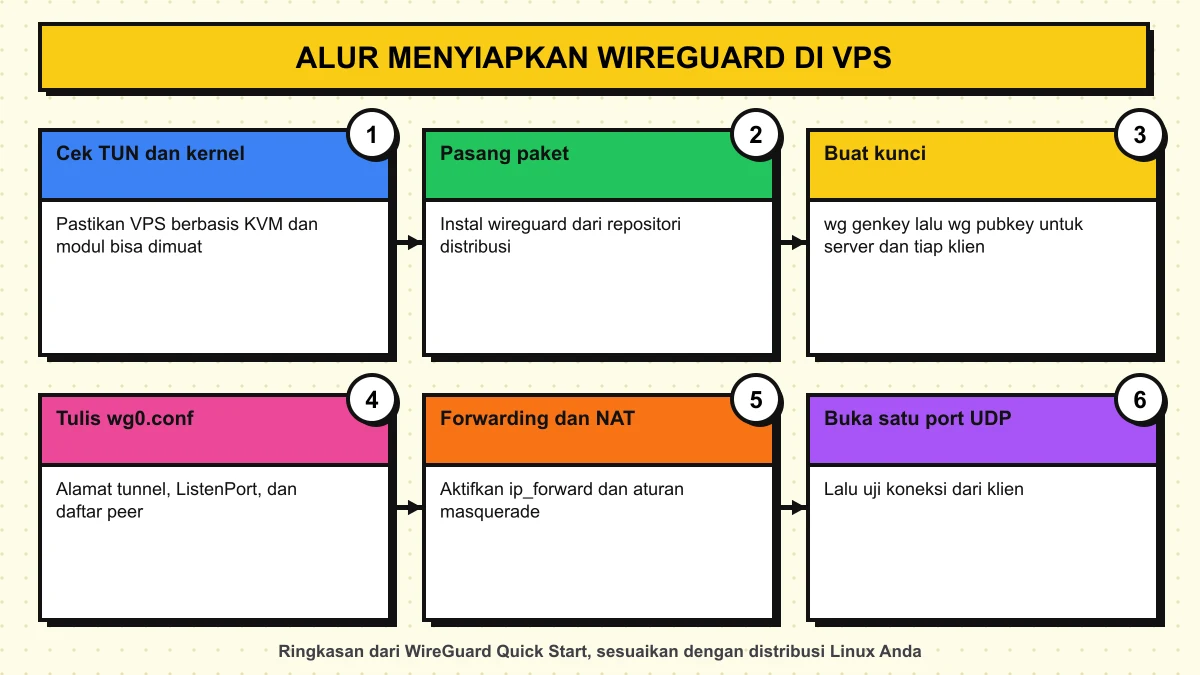
- Pilih paket KVM dengan lokasi terdekat. Pastikan kuota transfernya realistis untuk pemakaian Anda, bukan sekadar RAM-nya besar.
- Pasang sistem operasi dan perbarui semuanya. Panduan awalnya ada di cara setup VPS Ubuntu dan cara setup VPS.
- Amankan akses masuk lebih dulu. Buat pengguna non-root, aktifkan kunci SSH, lalu matikan login dengan kata sandi sebelum memasang apa pun.
- Verifikasi TUN. Jalankan
ls -l /dev/net/tundan pastikan berkasnya ada. - Pasang perangkat VPN. Untuk WireGuard, buat pasangan kunci dengan
wg genkeylalu turunkan kunci publiknya denganwg pubkey, sesuai panduan Quick Start resmi. - Buka hanya port yang dibutuhkan. Satu port UDP untuk VPN dan satu port untuk SSH sudah cukup. Sisanya tutup.
- Aktifkan penerusan paket dan NAT. Tanpa ini klien terhubung tapi tidak bisa mengakses internet.
- Uji lalu pantau. Periksa kebocoran DNS, ukur throughput, dan pasang pemantauan agar tahu saat kuota transfer hampir habis.
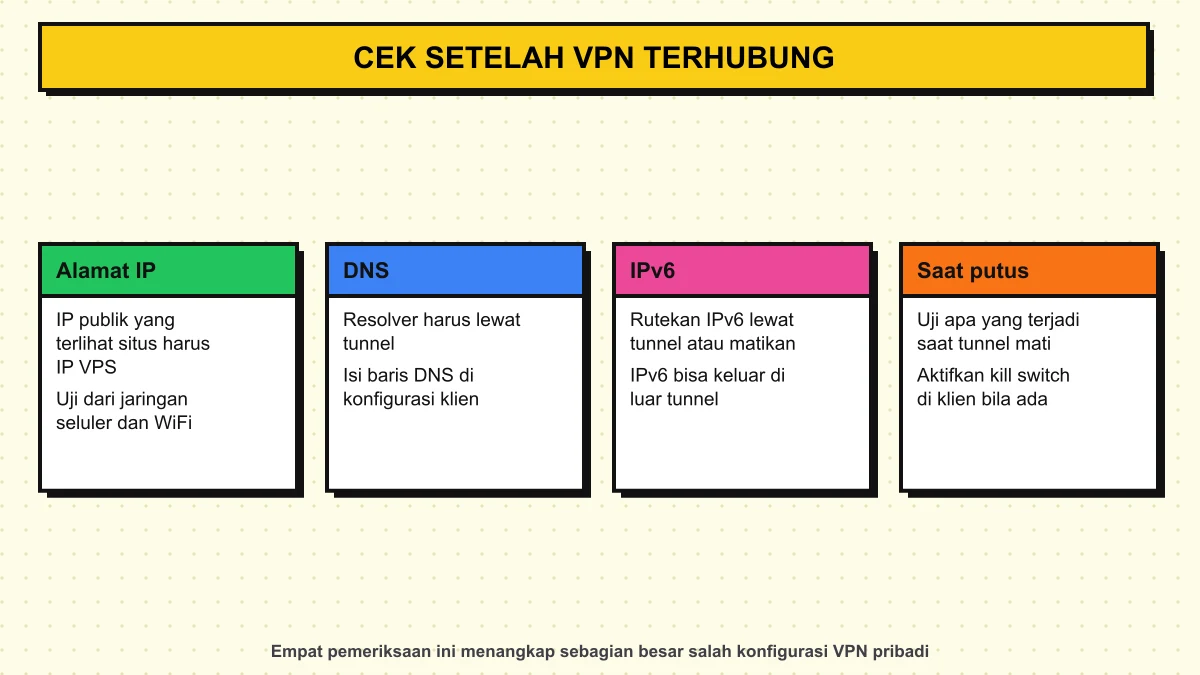
Pemeriksaan setelah terhubung
Klien yang menampilkan status "terhubung" belum tentu mengalirkan semua trafik lewat tunnel. Lakukan empat pemeriksaan ini setiap kali Anda mengubah konfigurasi, dan ulangi dari jaringan berbeda, misalnya WiFi rumah dan data seluler.
Untuk port, halaman WireGuard Quick Start memakai 51820 sebagai contoh port dengarkan. Angka itu bukan kewajiban, Anda bebas memilih port UDP lain selama firewall dan konfigurasi klien memakai angka yang sama.
Kalau Anda menjalankan VPN bersama layanan lain di satu mesin, pertimbangkan memisahkannya. Pengalaman tim kami: VPS yang juga menjadi server produksi membuat setiap pemeliharaan VPN berisiko mengganggu layanan yang sedang dipakai orang. Untuk pilihan distribusi, lihat panduan VPS Linux.
Kepatuhan Hukum dan Pemakaian yang Wajar
VPN adalah teknologi jaringan yang netral dan dipakai luas untuk keperluan sah: mengamankan koneksi di jaringan WiFi publik, menghubungkan kantor cabang, dan membatasi akses sistem internal berdasarkan alamat IP. Yang menentukan boleh atau tidak bukan teknologinya, melainkan apa yang Anda lakukan dengannya.
Pemakaian VPN tetap terikat hukum yang berlaku di yurisdiksi Anda serta ketentuan layanan penyedia VPS dan layanan yang Anda akses. Untuk pengguna di Indonesia, produk hukum sektor komunikasi dan digital dapat ditelusuri di portal JDIH Komdigi. Artikel ini tidak membahas cara mengakali pembatasan layanan, pemblokiran geografis, atau ketentuan langganan pihak lain, dan kami tidak menyarankannya.
Kesimpulan
VPS untuk VPN pribadi paling masuk akal ketika yang Anda butuhkan adalah alamat IP tetap, bandwidth yang tidak dibagi, dan kendali atas konfigurasi. Prioritaskan kuota transfer, kecepatan port, dan lokasi datacenter di atas RAM dan CPU, lalu pastikan tipe virtualisasinya mendukung TUN sebelum membayar.
Pilih WireGuard kalau Anda ingin konfigurasi paling ringkas, OpenVPN kalau butuh fleksibilitas dan dokumentasi paling banyak, atau IPsec kalau ingin memakai dukungan bawaan sistem operasi. Dan tetaplah jujur soal batasannya: VPN pribadi memberi kendali, bukan anonimitas.
Siap mulai? Lihat pilihan paket di halaman VPS HostingEkspres, atau bandingkan dulu opsi hemat di VPS murah Indonesia.
Pertanyaan Umum (FAQ)
Apakah VPN pribadi di VPS membuat saya anonim?
Tidak. Alamat IP VPS itu praktis hanya dipakai oleh Anda dan tercatat atas nama Anda di sistem penagihan penyedia, sehingga trafiknya justru lebih mudah dikaitkan ke satu orang dibanding IP bersama pada layanan komersial. VPN pribadi memberi kendali dan enkripsi transit, bukan penyamaran identitas.
Berapa spesifikasi VPS minimum untuk VPN pribadi?
Yang menentukan bukan RAM atau CPU, melainkan kuota transfer dan kecepatan port jaringan. Paket entry level umumnya cukup untuk pemakaian pribadi atau tim kecil, karena WireGuard sendiri dirancang bisa berjalan pada perangkat embedded. Periksa kuota bulanan dan kebijakan setelah kuota habis sebelum membeli.
Kenapa VPS OpenVZ sering tidak bisa dipakai untuk VPN?
Karena VPS berbasis kontainer berbagi kernel dengan host, sehingga berkas perangkat /dev/net/tun hanya tersedia jika penyedia mengaktifkannya. OpenVPN membutuhkan dukungan TUN/TAP untuk membuat antarmuka virtual. Pada paket KVM yang menjalankan kernel sendiri, modul TUN bisa Anda muat sendiri tanpa bantuan penyedia.
WireGuard atau OpenVPN yang sebaiknya dipilih?
Pilih WireGuard kalau semua perangkat Anda bisa memasang aplikasi klien dan Anda ingin konfigurasi paling ringkas serta beban CPU paling ringan. Pilih OpenVPN kalau Anda butuh mode TCP, infrastruktur sertifikat, atau dokumentasi komunitas yang paling melimpah untuk kasus tidak biasa.
Apakah VPN pribadi lebih murah dari langganan VPN komersial?
Tergantung kebutuhan. Untuk satu lokasi keluar dan pemakaian terbatas, sewa VPS bisa lebih hemat. Untuk banyak lokasi, kuota tanpa batas, dan nol pemeliharaan, langganan komersial biasanya lebih murah secara total karena biaya waktu pemeliharaan Anda ikut dihitung.
Apakah legal membuat VPN sendiri?
VPN adalah teknologi jaringan netral yang dipakai luas untuk keperluan sah seperti mengamankan koneksi WiFi publik dan menghubungkan jaringan kantor. Pemakaiannya tetap terikat hukum yang berlaku di yurisdiksi Anda serta ketentuan layanan penyedia VPS dan layanan yang Anda akses.
Port berapa yang dipakai WireGuard di VPS?
WireGuard memakai satu port UDP yang Anda tentukan sendiri. Panduan Quick Start resmi memakai 51820 sebagai contoh, tapi port lain boleh dipakai selama firewall VPS dan konfigurasi klien memakai angka yang sama. Selain port itu, cukup buka port SSH.
Bagaimana memastikan VPN pribadi tidak bocor?
Setelah terhubung, pastikan IP publik yang terlihat situs adalah IP VPS, resolver DNS berjalan lewat tunnel, IPv6 ikut dirutekan atau dimatikan, dan perilaku saat tunnel putus sudah diuji. Ulangi pemeriksaan dari WiFi dan data seluler.
Artikel Terkait
Apa Itu VPS? Pengertian, Cara Kerja, dan Kapan Kamu Butuh VPS
Pelajari apa itu VPS (Virtual Private Server): pengertian lengkap, cara kerja, perbedaan VPS vs shared hosting, kelebihan dan kekurangan, serta kapan Anda perlu upgrade ke VPS.
Baca Selengkapnya→
Cara Setup VPS Ubuntu dari Nol: Panduan Lengkap untuk Pemula 2026
Panduan lengkap cara setup VPS Ubuntu dari nol untuk pemula. Pelajari instalasi awal, konfigurasi keamanan, instalasi web server, dan deployment website di VPS Ubuntu step by step.
Baca Selengkapnya→
VPS Linux: Panduan Server Linux untuk Pemula
Panduan lengkap VPS Linux untuk pemula dan profesional. Pelajari distro terbaik, cara setup, keamanan server, dan tips mengelola VPS Linux.
Baca Selengkapnya→Butuh Hosting untuk Website Anda?
Dapatkan hosting cepat, aman, dan terpercaya dengan harga terjangkau. Gratis domain, SSL, dan support 24/7.
Jangan Ketinggalan Promo!
Subscribe newsletter kami dan dapatkan diskon hingga 50% untuk pembelian pertama kamu.
Gratis, tanpa spam. Dengan subscribe, kamu setuju menerima email tips dari Hosting Ekspres. Bisa berhenti kapan saja.